
Anatomia włamania wieloryba Venus Protocol

Krypto wieloryb, Kuan Sun, stracił 13,5 miliona dolarów w wyniku zaawansowanego ataku phishingowego, który wykorzystał fałszywe spotkanie na Zoomie. Dzięki szybkiej reakcji udało mu się odzyskać środki.
Na początku tego tygodnia, kryptowalutowy wieloryb Kuan Sun podzielił się na swoim koncie X szczegółowym opisem doświadczenia, gdy stał się celem zaawansowanego ataku phishingowego.
Ta historia stanowi poważne ostrzeżenie dla wszystkich inwestorów, ponieważ stracił, a następnie odzyskał 13,5 miliona dolarów. Wraz z rozwojem ekosystemu aktywów cyfrowych, rośnie również ryzyko ataków hakerskich. Jak inwestorzy mogą zapobiec ogromnym stratom?
Pozornie Nieszkodliwe Spotkanie, Które Stało się Koszmarem
We wtorek atak phishingowy pozbawił Kuan Suna, użytkownika zdecentralizowanej platformy pożyczkowej Venus Protocol, jego kryptowalut. Jednak dzięki szybkiej reakcji i współpracy zespołu Venus Protocol, udało mu się odzyskać skradzione środki.
Skomplikowany atak rozpoczął się w kwietniu 2025 roku podczas konferencji Hong Kong Wanxiang. Tam wspólny znajomy przedstawił Sunowi osobę, która twierdziła, że jest przedstawicielem Stack’s Asia Business Development. Tego typu networking jest powszechny w świecie kryptowalut, więc dodali się wzajemnie na Telegramie.
29 sierpnia tak zwany “BD” poprosił o krótkie spotkanie na Zoomie. Sun dołączył z opóźnieniem i zauważył, że w pokoju nie było dźwięku.
Na jego stronie pojawił się komunikat: “Twój mikrofon wymaga aktualizacji.” Zdezorientowany Sun kliknął przycisk aktualizacji — był to fatalny błąd, który uruchomił pułapkę.
Sun później zdał sobie sprawę, że hakerzy nie działali spontanicznie. Powiedział, że wysoce spersonalizowany atak był przygotowywany od poniedziałku i był wymierzony konkretnie w niego.
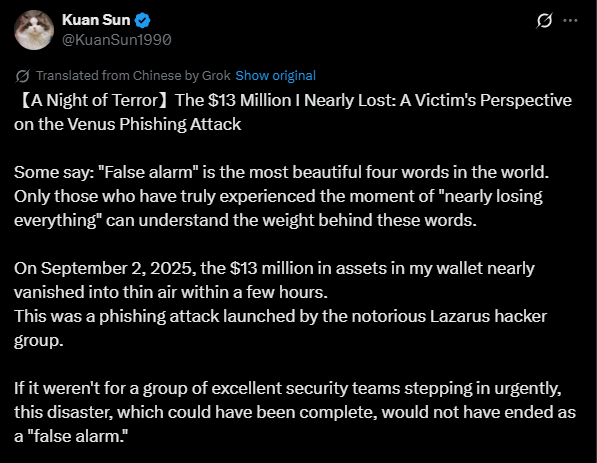 X Post From the Victim
Po “aktualizacji” zaczął widzieć dziwne komunikaty na swoim komputerze. Przeglądarka Chrome zamykała się w nietypowy sposób, a pojawiał się komunikat “Przywrócić karty?”
Nie podejrzewając niczego, Sun kontynuował swoje rutynowe czynności i uzyskał dostęp do Venus Protocol przez przeglądarkę. Tam przystąpił do wypłaty środków, co robił już niezliczoną ilość razy wcześniej.
Wkrótce potem jego komputer zaczął zwalniać, konto Google zostało wylogowane z Chrome, a w portfelu pojawiły się dziwne, nieznane transakcje. Natychmiast wiedział, że coś jest bardzo nie tak.
Z analizy wynika, że hakerzy podmienili jego często używane rozszerzenie portfela Rabby na złośliwy program. Ta taktyka jest często stosowana przez Lazarus, notoryczną północnokoreańską grupę hakerską.
Po uzyskaniu uprawnień do portfela, szybko przetransferowali różne tokeny, w tym vUSDC, vETH, vWBETH i vBNB.
Szybkie Odzyskanie Środków i Kluczowe Wnioski
Sun zareagował błyskawicznie, kontaktując się z firmami zajmującymi się bezpieczeństwem blockchain, Peckshield i Slowmist, po wskazówki. Skontaktował się również z zespołem Venus Protocol po pomoc.
W rezultacie Venus Protocol natychmiast wstrzymał działanie platformy jako środek zapobiegawczy i rozpoczął śledztwo.
Następnie przeprowadzili awaryjne głosowanie zarządcze, aby wymusić likwidację portfela atakującego, co pozwoliło Sunowi skutecznie odzyskać 13,5 miliona dolarów.
W czwartek Sun podzielił się swoją historią i kluczowymi wnioskami. Ostrzegł, że północnokoreańscy hakerzy coraz częściej wykorzystują kombinację inżynierii społecznej, deepfake’ów i trojanów.
W rezultacie to, co wydaje się być legalną wideokonferencją lub zwykłym kontem na Twitterze, może być całkowicie fałszywe.
W szczególności doradził użytkownikom, aby unikali linków do Zooma od innych osób i pobierali wtyczki programów wyłącznie z oficjalnych kanałów. Zdecydowanie zalecił także, by nigdy nie klikać linków “upgrade”, które pojawiają się w wyskakujących oknach.
Sun wyraził wdzięczność zespołowi Venus za szybką reakcję, która zapobiegła dalszym szkodom. Zaapelował do wszystkich: “zawsze bądźcie podejrzliwi wobec wszelkich próśb, które otrzymujecie na co dzień, i zawsze reagujcie spokojnie.”
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
Alarm bańki AI rozbrzmiewa na Wall Street! Mark z Oak Tree Capital się nie zgadza: rynek jeszcze nie osiągnął najbardziej niebezpiecznego momentu, inwestorzy jeszcze nie są całkowicie nieświadomi ryzyka
Mimo że inwestorzy wykazują typowy strach przed przegapieniem dalszego wzrostu akcji technologicznych, rynek nieustannie porównuje obecną sytuację do dawnych baniek spekulacyjnych, co oznacza, że inwestorzy są świadomi ryzyka.

Barclays: Podwójne ograniczenia fizyczne i kapitałowe sprawią, że tempo wzrostu centrów danych znacznie spowolni w 2027 roku!
Najnowszy raport Barclays ujawnia, że globalna fala budowy centrów danych zbliża się do punktu zwrotnego — roczny wzrost nowej przepustowości gwałtownie spadnie z ponad 100% w 2026 roku do około 35% w 2027 roku, a w 2028 roku ustabilizuje się. W obliczu jednoczesnych fizycznych ograniczeń i zaostrzenia finansowania, dostawcy usług chmurowych o hiperwielkiej skali przejmą ponad 60% nowej mocy produkcyjnej, natomiast ryzyko zawieszenia projektów przez małych i średnich deweloperów gwałtownie wzrośnie.

Mapa przepływu funduszy AI: Nvidia zgarnęła 690 miliardów, pozostałe 499 firm podzieliło się 340 miliardami
Morgan Stanley po raz pierwszy przedstawił panoramiczny obraz wydatków na kapitał związanych z AI: w 2027 roku największe firmy świadczące usługi chmurowe wydadzą łącznie 1,58 biliona dolarów, z czego Nvidia zgarnie 67%, natomiast pozostałe 499 spółek z indeksu S&P razem podzieli tylko 339 miliardów dolarów. Ukryte ryzyko polega na tym, że ponad 1,1 biliona dolarów "leasingów pozabilansowych" w rzeczywistości stanowi zamaskowane zadłużenie. Rok 2027 będzie rokiem o największym deficycie wolnych przepływów pieniężnych, a ryzyko jednoczesnego spadku wolumenów i cen jest poważnie niedoceniane przez rynek.

Ceny krypto
Więcej


