
Drift invia un messaggio onchain ai wallet collegati allo sfruttamento da 280 milioni di dollari

Drift Protocol, un exchange decentralizzato (DEX) basato su Solana, ha annunciato venerdì di aver aperto un contatto onchain con i wallet collegati ai fondi rubati nell’exploit, che aziende esterne hanno stimato tra circa $280 milioni e $286 milioni.
Drift ha dichiarato su X di aver avviato un contatto onchain con i wallet che detengono gli Ether (ETH) rubati, cercando di aprire una linea di comunicazione.
Il team ha inviato messaggi onchain dal proprio indirizzo Ethereum (0x0934faC) a quattro wallet collegati all’exploitator al momento della pubblicazione, esortando l’attaccante a mettersi in contatto tramite Blockscan chat. “Siamo pronti a parlare,” ha detto Drift.
La messaggistica onchain è diventata una tattica comune nella risposta agli exploit, consentendo ai protocolli di comunicare direttamente con gli attaccanti mantenendo l’anonimato. In casi precedenti, come l’attacco a Euler Finance, strategie simili hanno portato al recupero parziale dei fondi.
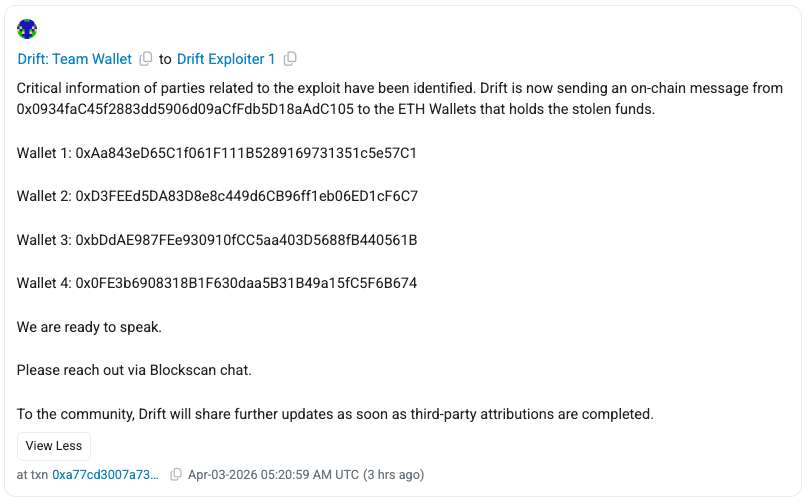 Il messaggio onchain di Drift verso il Drift Exploiter di venerdì. Fonte: Etherscan
Un mittente anonimo prova a mettere pressione all’attaccante
La comunicazione di Drift è arrivata poche ore dopo che un mittente sconosciuto, usando il nome ENS readnow.eth, aveva anch’egli contattato i wallet legati all’attaccante giovedì tramite messaggi onchain.
Il mittente ha dichiarato di conoscere le identità dietro l’attacco e ha richiesto un pagamento di 1.000 ETH in cambio del silenzio sulle informazioni possedute.
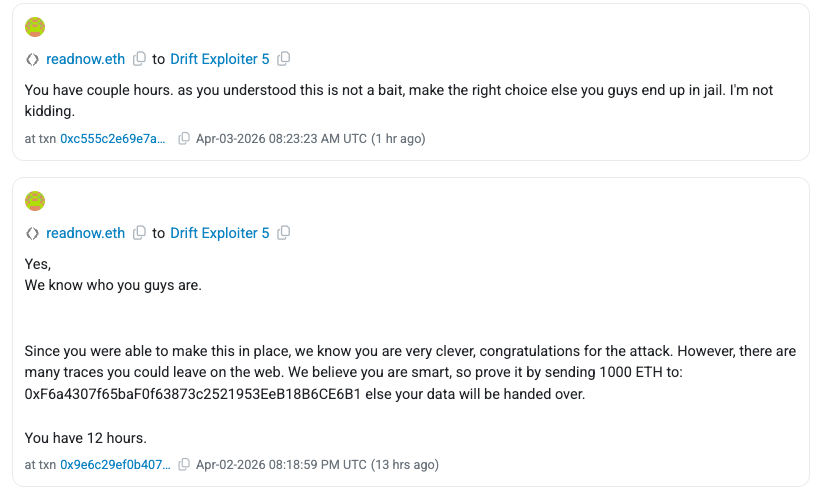 Fonte: Etherscan
Le affermazioni non possono essere verificate in modo indipendente e potrebbero rappresentare un tentativo di ingannare o mettere pressione al proprietario del wallet. L’incidente evidenzia come, accanto alle comunicazioni ufficiali, messaggi non verificati possano circolare onchain dopo exploit crypto.
Le conseguenze su Solana continuano a diffondersi
Secondo SolanaFloor, l’exploit su Drift ha finora colpito almeno 20 protocolli su Solana, incluso la piattaforma di finanza decentralizzata (DeFi) Gauntlet, che si stima abbia subito un impatto pari a $6,4 milioni.
La piattaforma di sicurezza blockchain Cyvers ha dichiarato che l’impatto era ancora in espansione in mattinata di venerdì, senza che alcun fondo sia stato recuperato dopo 48 ore dall’attacco.
Cyvers ha affermato che l’attacco probabilmente è stato una “operazione pianificata di settimane,” sottolineando che l’attaccante aveva impostato nonce durature, una funzionalità di Solana che consente agli utenti di pre-firmare transazioni per esecuzioni future, giorni prima dell’exploit.
Relazionato: Crypto hacker rubano $169M da 34 protocolli DeFi nel Q1: DefiLlama
“Questo rispecchia da vicino l’hack su Bybit, tecnica diversa, stesso problema di base: i signers approvano inconsapevolmente transazioni malevoli,” ha aggiunto Cyvers.
Alcuni osservatori del settore, incluso il chief technology officer di Ledger Charles Guillemet, hanno suggerito che l’exploit possa coinvolgere attori legati alla Corea del Nord, anche se i dettagli rimangono non confermati.
Rivista: Nessuno sa se la crittografia quantum secure funzionerà davvero
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Marvell lancia il secondo generazione di espansore di memoria CXL, supportando fino a 9TB di memoria DDR4
Marvell ha lanciato la seconda generazione degli espansori di memoria CXL, che con un singolo controller supportano fino a 9TB di memoria DDR4 o 6TB di DDR5 e offrono una larghezza di banda di compressione aumentata fino a 250GB/s. Questa soluzione mira ad alleviare i colli di bottiglia della memoria nell'inferenza dei modelli di grandi dimensioni e ad aumentare l'efficienza delle infrastrutture AI. AMD, Arm, Alibaba, Samsung e SK Hynix partecipano alla collaborazione nell'ecosistema. I campioni del nuovo prodotto sono previsti per il primo trimestre del 2027.

Robotaxi di Tesla (TSLA.US) affronta nuove sfide normative: indagine per eccesso di velocità nelle zone scolastiche, espansione di Cybercab sotto ombra
L'attività Robotaxi di Tesla è nuovamente sottoposta a revisione da parte delle autorità di regolamentazione statunitensi. La National Highway Traffic Safety Administration (NHTSA) degli Stati Uniti sta valutando accuse secondo cui i taxi senza conducente Cybercab e Model Y di Tesla avrebbero superato i limiti di velocità nelle zone scolastiche.
Il CEO di Broadcom: molti investitori in AI sono come giocatori d'azzardo; il più grande limite allo sviluppo dell'AI è il capitale
Hock Tan, CEO di Broadcom, avverte che molti investitori nell'intelligenza artificiale non comprendono appieno le tecnologie su cui puntano, pur aspettandosi rendimenti molto elevati, comportandosi così come giocatori d'azzardo in un casinò. Secondo lui, il capitale sta sostituendo la carenza di chip, memoria ed elettricità come principale fattore limitante per lo sviluppo dell'AI. Anche il CEO di Intel, Pat Gelsinger, sottolinea che l'aumento dei costi di finanziamento e l'incertezza sui ritorni degli investimenti stanno diventando le principali sfide del settore.
IonQ (IONQ.US) acquisisce Elisity per 1,3 miliardi di dollari in azioni: la valutazione del calcolo quantistico inizia a realizzarsi grazie al concetto di “cybersecurity” di tendenza
IonQ ha annunciato l’intenzione di acquisire Elisity per un valore massimo di 1,3 miliardi di dollari, al fine di rafforzare il proprio settore della sicurezza informatica.
Prezzi delle criptovalute
Altro


