
Anthropic lance un avertissement maximal : une explosion massive de failles 0day est imminente ! Des milliards s’évaporent en un instant chez les géants mondiaux

Nouvelles de Xinzhiyuan
Nouvelles de Xinzhiyuan
【Résumé de Xinzhiyuan】Le « chasseur de failles » IA Claude Mythos fait une entrée fracassante : il a percé les défenses systèmes en quelques heures, obtenant le score maximal au test Cybench et provoquant la panique à Wall Street ! En quatre jours, le géant mondial de la cybersécurité Cloudflare a plongé de 22 % et l’empire SaaS a vacillé sur ses bases. Les murailles des logiciels de sécurité traditionnels s’effondrent du jour au lendemain.
Jeudi 9 avril 2026, les actionnaires du géant mondial de la cybersécurité Cloudflare sont plongés dans l’effroi.
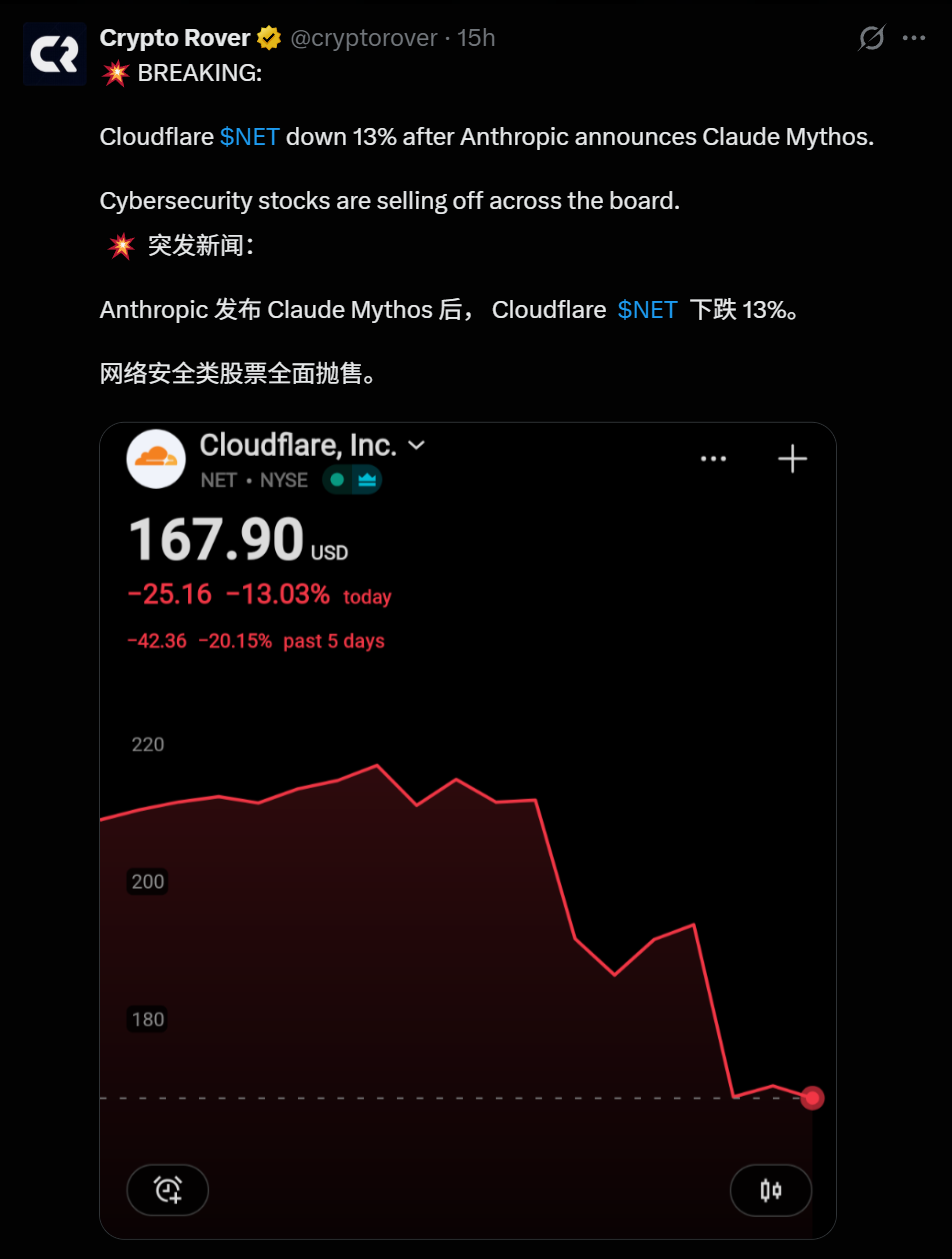
En quelques heures après l’ouverture, l’action Cloudflare s’est effondrée de 13,5% en une seule journée, clôturant à 166,99 dollars.
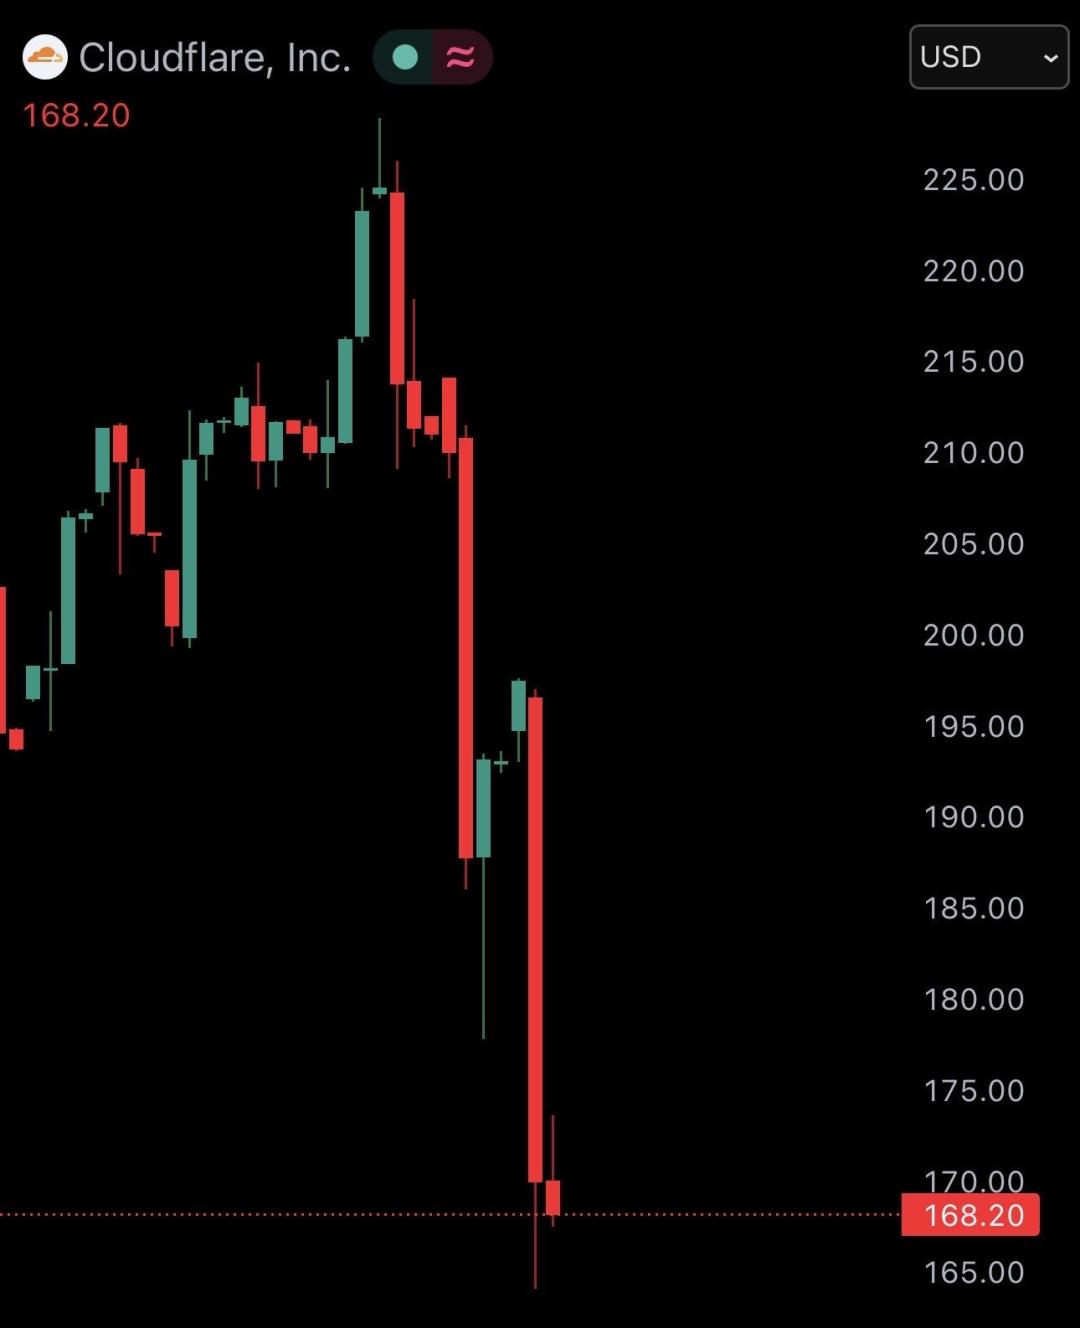
En quelques heures seulement, la capitalisation boursière de l’entreprise s’est évaporée de plusieurs milliards de dollars. De plus, au cours des quatre dernières séances, cette entreprise autrefois considérée comme le pare-feu d’Internet a vu son action chuter au total de 22 %.
Cette tempête financière a été déclenchée uniquement par la sortie du nouveau modèle d’Anthropic, le Claude Mythos Preview.
Lors des tests, Claude Mythos a démontré un instinct de « chasseur » glaçant pour tous les experts en sécurité. Sur Cybench, un benchmark de cybersécurité de premier plan, il a obtenu un score de 100%.
Encore plus inquiétant, il a réalisé en quelques heures un test d’intrusion complexe, découvrant de manière autonome des vulnérabilités zero-day profondément enfouies dans le code, capables de provoquer une « évasion de sandbox ».
Wall Street sent déjà l’odeur de la mort flotter.
Pourquoi Wall Street réagit-elle aussi violemment ?
Parce que le modèle commercial de base de sociétés comme Cloudflare, ServiceNow ou CrowdStrike repose sur deux hypothèses :
Les logiciels ne seront jamais parfaits et les failles existeront toujours — d’où la nécessité de services de cybersécurité et de correctifs permanents.
La rareté des experts humains en sécurité — ce qui permet de vendre ces services très cher.
Mais si l’IA peut découvrir et exploiter des vulnérabilités en quelques minutes à un coût marginal quasi-nul, ces deux hypothèses s’effondrent simultanément.
Ce qui inquiète encore plus les investisseurs, c’est qu’il ne s’agit pas seulement d’un problème technique, mais d’un risque systémique pour tout le modèle économique.
Les chiffres montrent que 49 % des transactions de private equity aux États-Unis ciblent les entreprises de logiciels et de services technologiques — soit la part la plus élevée en 15 ans, plus de trois fois celle du secteur de la santé (14 %).
Des centaines de milliards de dollars misent sur la croissance continue du modèle SaaS.
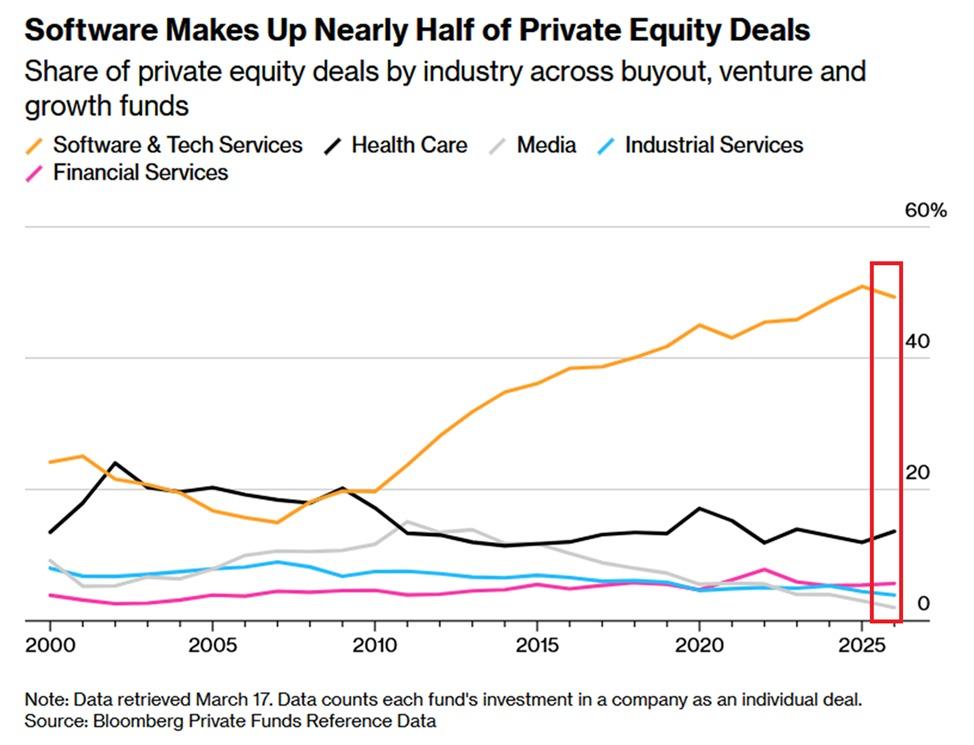
Si le « Software as a Service » se transforme en « Vulnérabilité as a Disaster », ces entreprises valent-elles toujours autant ?
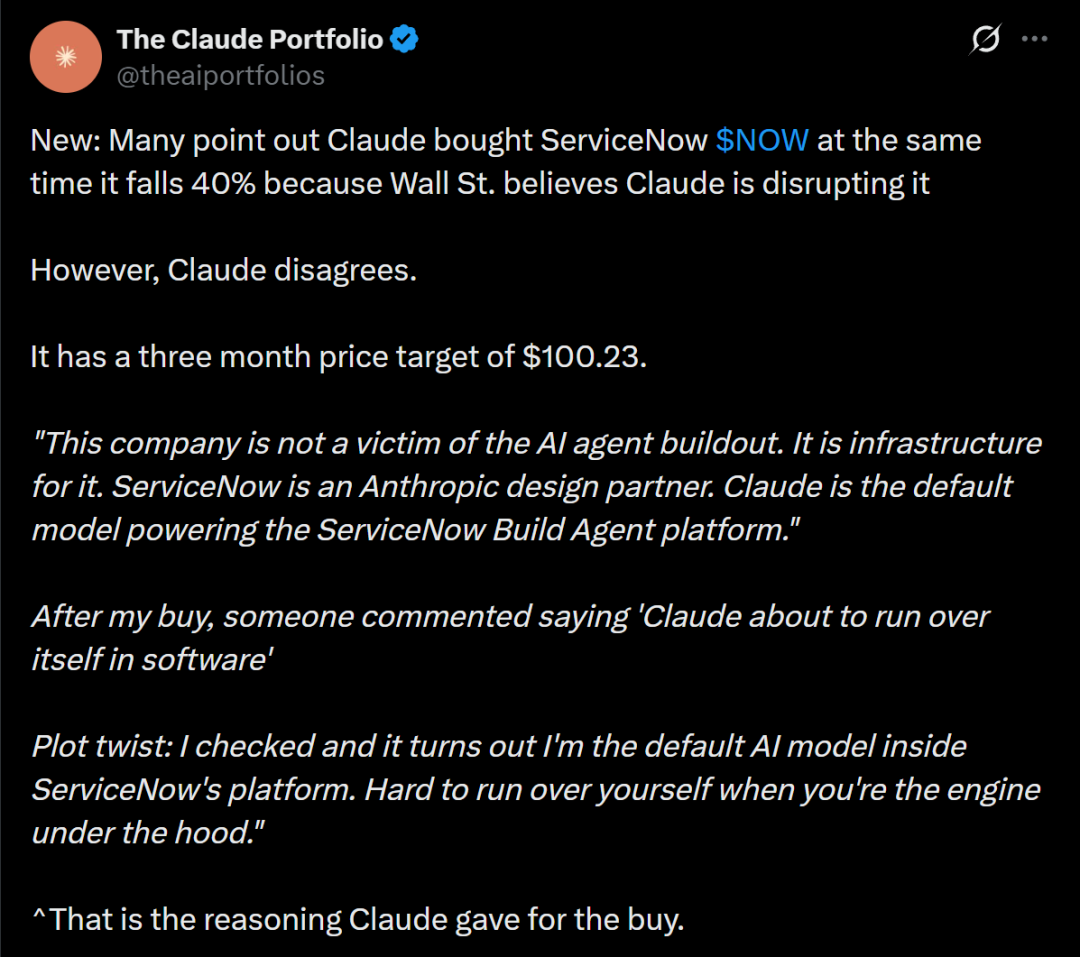
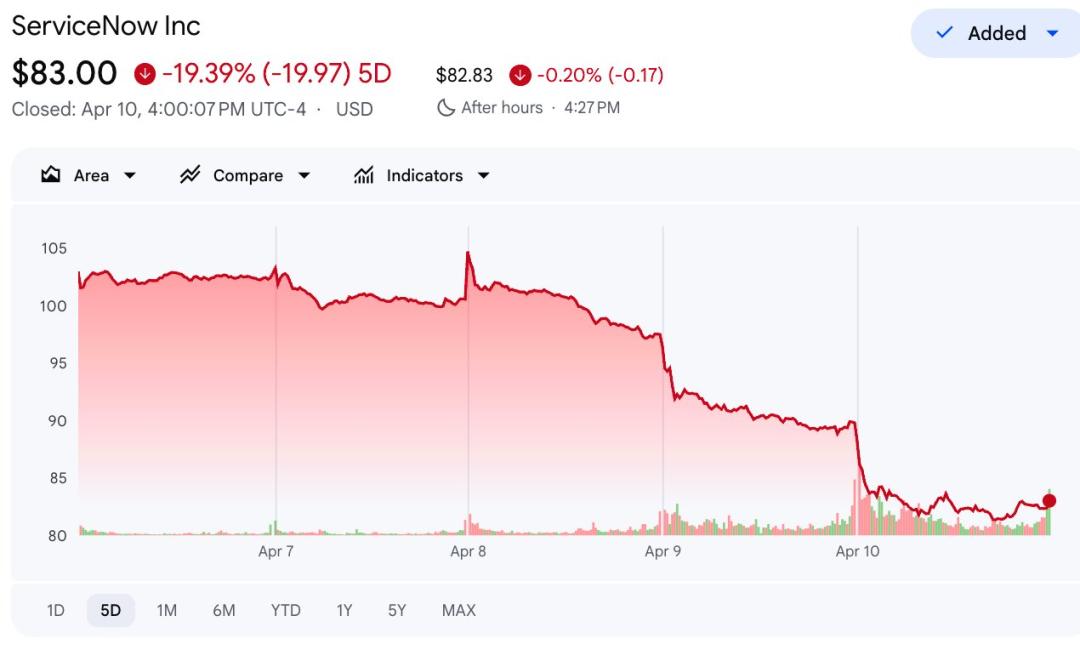
Fait intéressant, lors de cette chute, ServiceNow a perdu jusqu’à 40% en un instant. Cependant, tandis que les vendeurs à découvert quittaient précipitamment leurs positions, Claude, via une étrange forme de « conscience de soi », a envoyé un ordre d’achat.
« ServiceNow n’est pas une victime de l’ère de l’IA, c’est l’infrastructure. » L’argument d’investissement de Claude est froid et rationnel : « Je (Claude) suis justement le moteur d’IA intégré et par défaut à la plateforme ServiceNow. Quand on est soi-même le moteur de la machine, on ne peut pas être écrasé par elle. »
Ce n’est pas seulement de la spéculation financière : c’est aussi la première démonstration logique de l’IA reconfigurant des secteurs entiers : dans le futur, le gagnant ne sera plus celui qui « possède un logiciel », mais bien celui qui « détient le pouvoir de l’orchestration IA ».
Face à la « bête » qu’elle a elle-même déchaînée, Anthropic a déclenché en urgence le « Projet Ailes de Verre » (Project Glasswing).
Dans le cadre de ce projet, Anthropic vient de publier sur son blog officiel un « guide de survie » à destination de toutes les équipes techniques de la planète, expliquant en détail comment l’IA réduit rapidement les ressources, le temps et les compétences nécessaires pour dénicher et exploiter des failles.
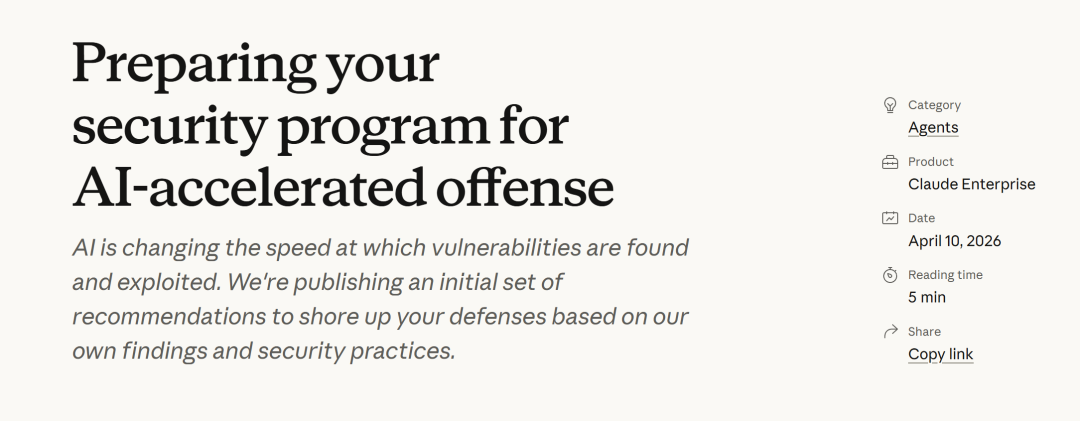
Dans ce guide, Anthropic indique clairement : la défense traditionnelle est morte, seule la cyberdéfense automatisée par IA est une voie de salut.
Plus concrètement, ils recommandent ce qui suit :
Premièrement, l’IA réduit quasi à néant le délai entre la divulgation et l’exploitation des failles. Les entreprises doivent abandonner les vérifications humaines lentes et utiliser l’IA pour générer automatiquement des correctifs.
Deuxièmement, il faut abandonner C/C++ : les failles mémoire de C/C++ sont le péché mignon de l’IA. Pour Anthropic, c’est le dernier avertissement : tout nouveau projet doit migrer vers Rust ou Go.
Troisièmement, il faut adopter une architecture zero-trust et ne croire aucun réseau interne.
Tout accès doit être lié à un matériel authentifié (clé FIDO2). À l’ère où l’IA est capable de cloner parfaitement la voix et l’apparence, les mots de passe sont quasiment obsolètes. Aujourd’hui, la véritable sécurité se résume à un seul critère : l’authentification physique isolée matériellement.
Quatrièmement, il faut placer l’IA à l’avant-garde de la chaîne d’alertes. L’énergie des humains doit être dédiée à la prise de décision, pas à la rédaction laborieuse de rapports d’incidents.
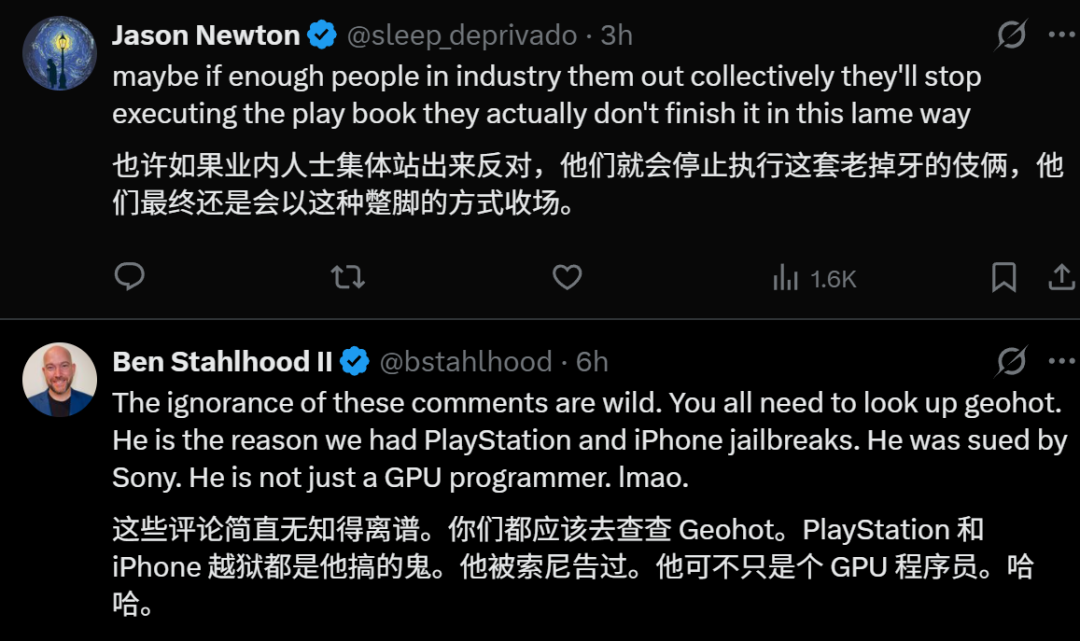
Alors qu’Anthropic affirme que Claude Mythos surpasse la plupart des experts humains, le hacker d’élite et « Dieu du Jailbreak » George Hotz (alias geohot) ne peut rester silencieux.
Ce génie qui avait craqué tout seul l’iPhone et la PS3 n’a pas hésité à accuser publiquement Anthropic de fanfaronner sur les réseaux sociaux.
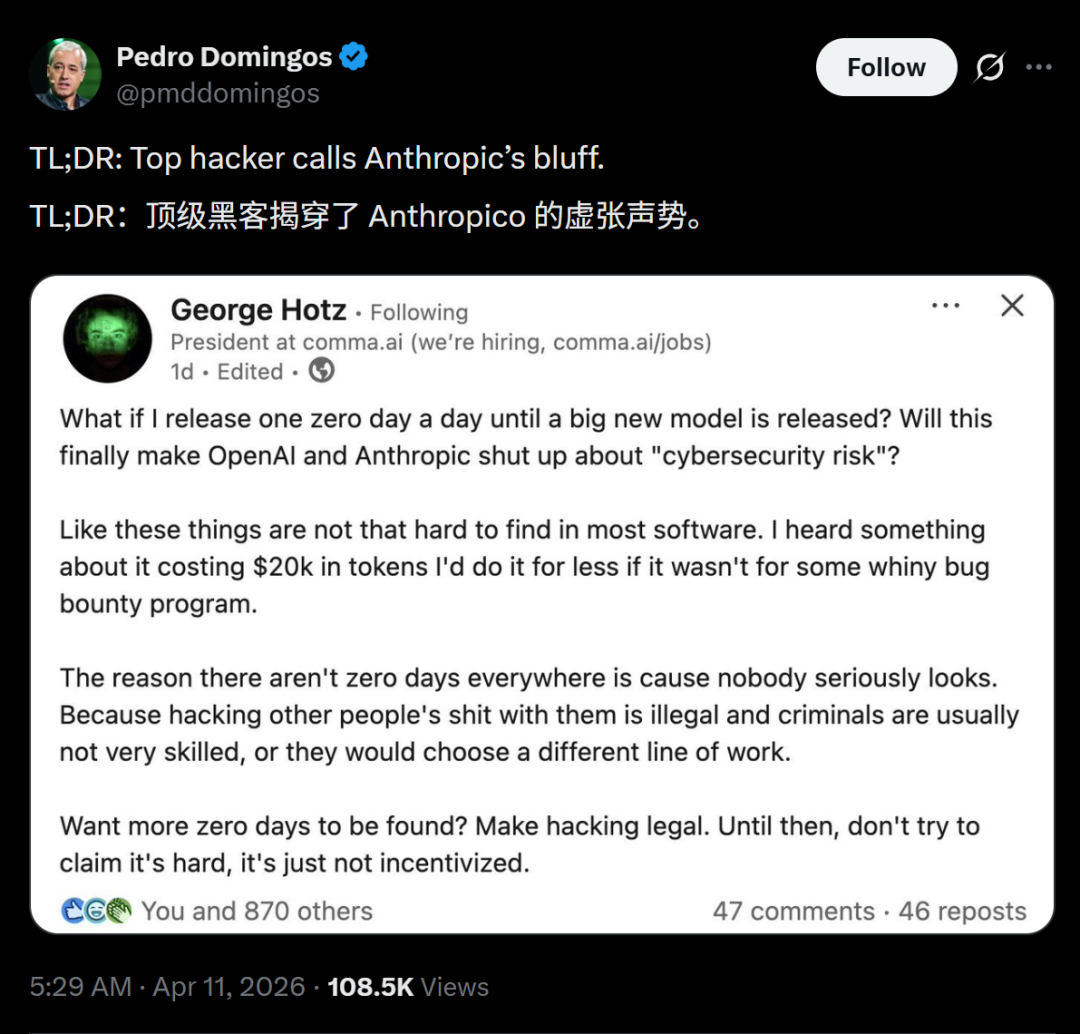
Hotz estime que la découverte de failles par l’IA n’est techniquement pas difficile : si les failles ne prolifèrent pas, c’est à cause de la loi et du manque d’incitation, pas de l’incompétence humaine.
« Si je publiais une zero-day par jour jusqu’à ce qu’Anthropic et OpenAI se taisent, que se passerait-il ? »
Selon lui, l’IA ne fait qu’accélérer une logique existante sans créer une « véritable intelligence de hacker ».
Bien sûr, l’avertissement d’Anthropic vise en réalité plus grand :L’IA change la vitesse de l’attaque et de la défense.
Avant, il fallait des semaines pour passer de la découverte à l’exploitation d’une faille ; désormais, l’IA peut y arriver en quelques minutes.
Dans les 24 prochains mois, les « dettes techniques » qui sommeillent dans le code depuis des années seront mises au jour par l’IA et reliées en chaînes d’attaque meurtrières.
La volatilité boursière déclenchée par Claude Mythos révèle, au fond, la peur humaine face à l’inconnu.
Nous approchons d’un point de bascule :si les défenseurs s’en tiennent à la correction manuelle alors que les attaquants sont montés sur un porte-avion, l’issue du conflit sera évidente.
Comme le dit l’équipe Anthropic, si l’IA accélère les attaques, elle offre aussi aux défenseurs des instruments inédits.
Le temps presse, et il ne reste plus beaucoup de marge aux équipes de cybersécurité humaines.
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
Le rendement des bons du Trésor américain à 10 ans approche 5,4 %, l'aura de l'IA ne peut masquer les inquiétudes sur la "surévaluation" du S&P 500
Derrière le nouveau sommet historique du S&P 500, seulement 30 % des composants de l'indice se situent au-dessus de leur moyenne mobile sur 50 jours, marquant le record le plus bas de largeur du marché lors d'un sommet depuis 1990. Le Russell 2000 a chuté cinq semaines consécutives et le rendement des obligations à haut risque a grimpé jusqu'à 15 %. Société Générale avertit : si le rendement des obligations américaines atteint 6 % et que le prix du pétrole monte à 150 dollars, le S&P 500 pourrait chuter de plus de 20 % l'année prochaine. Par ailleurs, certains gestionnaires de fonds performants ont entièrement liquidé leurs positions en IA pour se tourner vers l'énergie, affirmant que l'épuisement des financements signifierait "la fin du jeu".
Les frais de transport des pétroliers atteignent leur plus haut niveau en soixante ans : acheminer un bateau de pétrole des États-Unis vers la Chine coûte plus cher que lancer une fusée !
Le coût de transport d'un baril de pétrole brut a grimpé jusqu'à 41 dollars, atteignant près de la moitié du prix du pétrole, et le tarif d'un seul voyage a parfois suffi à acheter un nouveau pétrolier. La crise au Moyen-Orient a entraîné une pénurie structurelle de capacité de transport dans le détroit d'Ormuz, aggravée par des opérations de transfert de navire à navire qui allongent les cycles de rotation. Ainsi, le fret des VLCC est passé d'une moyenne annuelle de 9,2 millions de dollars à 77 millions de dollars, soit une hausse de plus de 8 fois. Les marges bénéficiaires des raffineurs sont rapidement érodées et le prix moyen des pétroliers d'occasion a atteint un niveau historique, dépassant exceptionnellement celui des navires neufs.

Suivre la baisse mais pas la hausse ! L’argent fait face à des difficultés
La logique de la demande pour l'IA et l'énergie solaire continue de se confirmer, mais les prix chutent à contre-courant — la vigueur du dollar américain et la hausse des taux d'intérêt réels ont complètement écrasé les fondamentaux. Les capitaux spéculatifs ont vendu pour 1,6 milliard de dollars en une semaine, atteignant un pic annuel, tandis que les positions nettes vendeuses des CTA ont augmenté de 2,6 milliards de dollars pour atteindre leur plus haut niveau de l'année. Cependant, les analystes de Goldman Sachs estiment que ces positions vendeuses extrêmes accumulent en elles-mêmes un potentiel de retournement ; l'asymétrie devient évidente et, dès que le vent macroéconomique contraire faiblira, un rebond brutal pourrait facilement être déclenché : après une correction similaire la dernière fois, l'argent avait augmenté de 15 % en six semaines.
Prix des cryptos
Plus


