
Google advierte sobre estafas cripto que utilizan un kit de explotación de iPhone "nuevo y potente"

Investigadores de amenazas de Google afirman haber descubierto un nuevo kit de explotación dirigido a usuarios de iPhone de Apple, con el objetivo de robar frases semilla de billeteras cripto.
El kit, denominado “Coruna” por sus desarrolladores, apunta a iPhones que ejecutan versiones de iOS desde la 13.0 hasta la 17.2.1. Cuenta con “cinco cadenas completas de exploits para iOS y un total de 23 exploits”, incluyendo algunos que no habían sido detectados previamente por el público, según informó el Google Threat Intelligence Group (GTIG) en un informe publicado el miércoles.
El grupo dijo que descubrió por primera vez el kit en febrero de 2025 y desde entonces ha rastreado su uso por un presunto grupo de espionaje ruso contra ucranianos, y posteriormente en sitios web chinos falsos relacionados con cripto que buscan realizar robos de cripto.
GTIG señaló que el kit no funciona con la versión más reciente de iOS e instó a los usuarios de iPhone a actualizar sus dispositivos a la última versión de software. Si esto no es posible, los usuarios deberían activar el “Modo de bloqueo”, el cual, según Apple, puede contrarrestar ataques sofisticados.
El kit apunta a cripto a través de sitios web falsos
GTIG indicó que en febrero de 2025 se encontró con partes de un exploit de iOS en el que un cliente de una empresa de vigilancia usó JavaScript para recopilar las características del dispositivo y así entregar el exploit apropiado.
Más tarde, ese mismo año, encontraron el mismo framework de JavaScript oculto en varios sitios web ucranianos comprometidos que “solo se entregaba a usuarios de iPhone seleccionados de una geolocalización específica”.
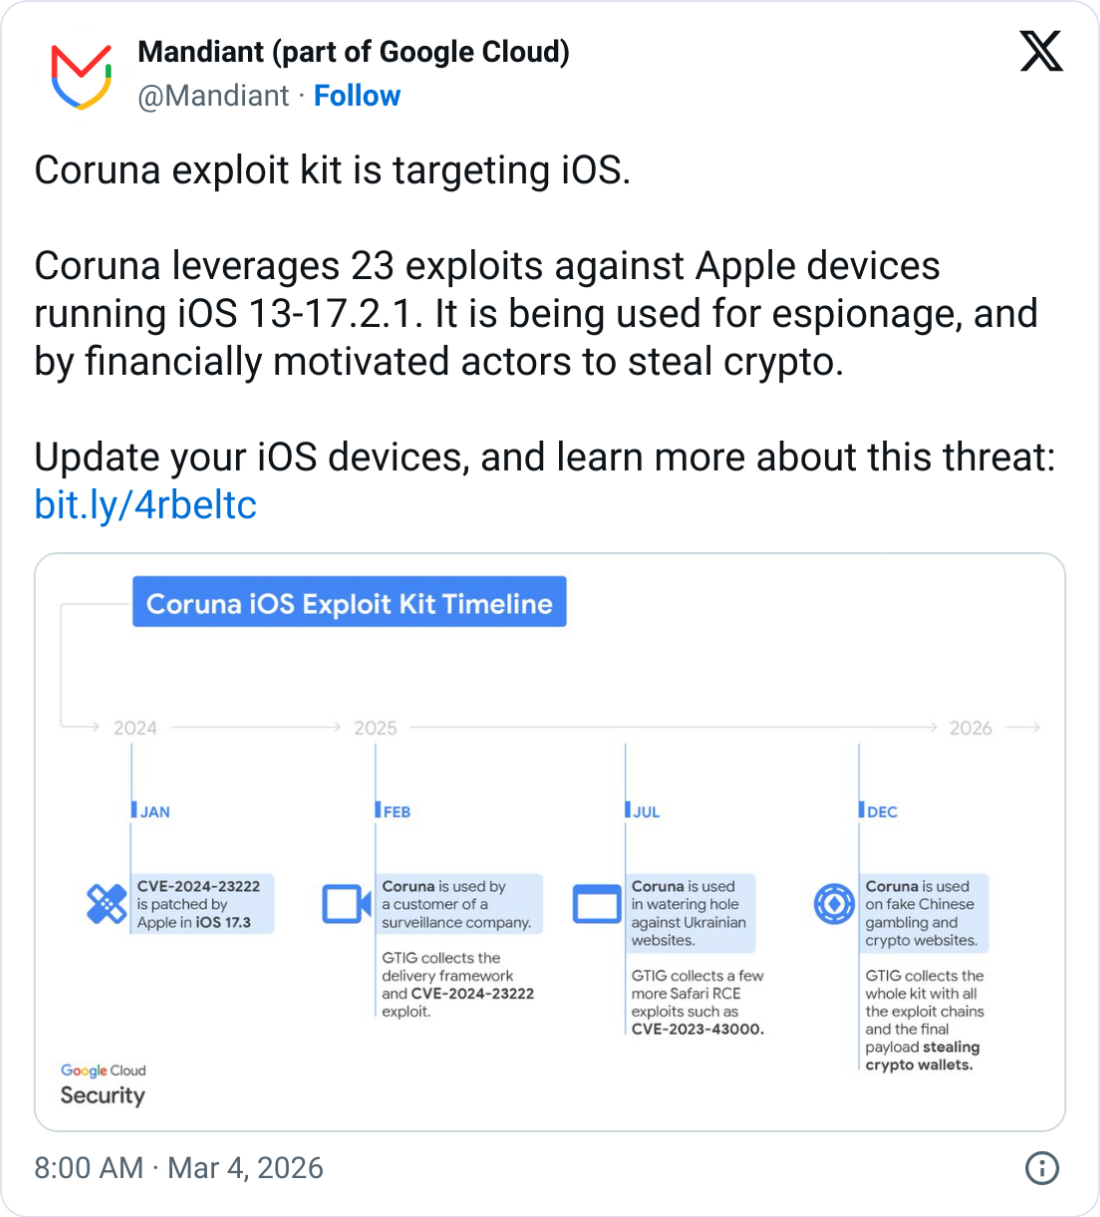
GTIG señaló que luego encontró el mismo framework en diciembre, “en un gran conjunto de sitios web chinos falsos principalmente relacionados con finanzas”, incluyendo uno que imitaba el exchange WEEX.
Cuando un usuario accede a estos sitios web desde un dispositivo iOS, el framework entrega el kit de exploits y busca información financiera, analizando textos que contienen frases semilla y palabras clave como “frase de respaldo” o “cuenta bancaria”.
Relacionado: Hackers de ‘ClickFix’ se hacen pasar por VCs y secuestran QuickLens en los últimos ataques a cripto
El kit también rastrea aplicaciones de cripto populares, como Uniswap y MetaMask, para extraer cripto o información sensible.
Debate sobre los orígenes estadounidenses de Coruna
GTIG no nombró al cliente de la empresa de vigilancia de donde supuestamente se originó el kit de explotación, pero la compañía de seguridad móvil iVerify le dijo a WIRED que podría haber sido creado o comprado por el gobierno de Estados Unidos.
“Es sumamente sofisticado, costó millones de dólares desarrollarlo y posee características de otros módulos que se han atribuido públicamente al gobierno estadounidense”, dijo Rocky Cole, cofundador de iVerify, a WIRED.
“Este es el primer ejemplo que vemos de herramientas, muy probablemente del gobierno de EE.UU.—según lo que nos indica el código—saliendo de control y siendo utilizadas tanto por adversarios como por grupos de ciberdelincuentes.”
Sin embargo, el investigador principal de seguridad de Kaspersky le dijo a The Register que la empresa de ciberseguridad “no encontró evidencia de reutilización de código en los informes publicados que respalde atribuir Coruna a los mismos autores”.
Revista: Conocé a los detectives cripto onchain que luchan contra el crimen mejor que la policía
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
Conferencia telefónica Q3 de BlackRock (BLK.US): La demanda de financiamiento para la infraestructura de IA es enorme y la potencia de cómputo podría convertirse en una nueva clase de activo.
BlackRock (BLK.US) publicará los resultados del tercer trimestre de 2026 antes de la apertura del mercado estadounidense el 14 de octubre, y posteriormente llevará a cabo una conferencia telefónica.

Acercándose a la “cruz de la muerte”: Las acciones surcoreanas sufren un “jueves negro”, el KOSPI cae por debajo de la media móvil de 200 días consecutivos, ¿llega un mercado bajista a largo plazo?
Impactado por el aumento de la inflación estadounidense y dudas sobre las ganancias de la IA, el mercado de valores coreano sufrió una caída del 7,57% en un solo día el 15 de octubre, con ambos principales índices experimentando su primera suspensión de operaciones en dos meses y medio. Los inversores extranjeros acumularon una venta neta de más de 16 billones de wones (12 mil millones de dólares) durante ocho días. Las señales técnicas de alerta son intensas: el KOSPI ha caído más del 8% por debajo de su promedio móvil de 200 días y, si no recupera ese nivel en dos semanas, la probabilidad de entrar en un mercado bajista a largo plazo alcanza el 43%. Se espera que el “cruce de la muerte” se forme en 16 días hábiles. La temporada de resultados trimestrales será el punto de verificación final.
¿Una luz en medio de la tormenta de la IA? Los pedidos de potencia computacional de TSMC (TSM.US) están al máximo, los precios suben y la capacidad de generar ingresos propios compensa el riesgo de costos de financiación.
En la misma semana en que las acciones globales de IA sufrieron una fuerte caída debido a las expectativas de inflación y aumento de tasas de interés, TSMC presentó un informe de resultados casi impecable.
Precios de las criptos
Más


